Les petites et moyennes entreprises (PME) sont souvent perçues comme des cibles faciles pour les cyberattaques. Mais pourquoi tant d’entre elles négligent-elles les risques associés à leur présence en ligne ? Cette question mérite d’être posée, surtout dans un contexte où la numérisation s’accélère.
Selon Cybermalveillance.gouv.fr, 78 % des PME se disent insuffisamment préparées face aux menaces numériques. Cela souligne l’importance d’une stratégie de protection adaptée. Une cyberattaque peut en effet paralyser une activité en un instant, rendant la sécurité des systèmes d’information essentielle.
Dans cet article, nous explorerons les bonnes pratiques en matière de cybersécurité, offrant aux dirigeants des conseils pratiques pour sécuriser leurs données sans nécessiter de compétences techniques avancées. L’information sera le premier rempart contre les intrusions, permettant ainsi une meilleure anticipation des conséquences potentielles.
Points Clés
- La cybersécurité est un enjeu stratégique majeur pour les PME.
- Une majorité d’entreprises ne dispose pas de personnel dédié à la sécurité numérique.
- La protection des systèmes d’information est cruciale pour la pérennité des activités.
- Il est essentiel de comprendre comment mettre en place une organisation sécurisée.
- Une stratégie adaptée peut réduire les risques numériques.
Introduction : enjeux et contexte actuel de la cybersécurité
La perception des PME comme des cibles faciles pour les cyberattaques est une réalité préoccupante. La numérisation, bien qu’elle offre des opportunités de croissance, expose chaque entreprise à des risques qui ne sont plus réservés aux grands groupes. Ces règles s’appliquent à chacun des logiciels présentés dans le panorama des outils de gestion d’entreprise.
Une étude récente a révélé que plus de la moitié des cyberattaques recensées au 2ᵉ trimestre 2024 ont visé des TPE, PME et ETI en France. Face à cette réalité, la cybersécurité devient un levier stratégique pour maintenir la confiance des clients et assurer la pérennité de l’activité commerciale.
Les conséquences d’une cyberattaque sont multiples. Elles incluent la perte de chiffre d’affaires, des frais de remise en état et une dégradation durable de l’image de marque. Il est essentiel pour chaque PME de comprendre que la sécurité de son information est le socle sur lequel repose la relation avec ses partenaires.
Les menaces en ligne évoluent rapidement, rendant la protection des données une priorité absolue pour toute entreprise connectée au réseau mondial. La cybersécurité ne doit plus être perçue comme une contrainte technique, mais comme une composante essentielle de la gestion globale de l’entreprise.
Comprendre les risques et menaces en cybersécurité
Dans le paysage numérique actuel, les PME font face à des menaces qui peuvent compromettre leur sécurité. La cybersécurité exige une compréhension fine des dangers qui guettent chaque entreprise.
Parmi les menaces les plus courantes, on trouve le phishing, qui exploite le manque de vigilance des employés via des e-mails frauduleux. Ces attaques peuvent facilement tromper même les utilisateurs les plus prudents.
Les ransomwares représentent également un risque majeur. Ils verrouillent les données et exigent une rançon pour rétablir l’accès, entraînant des pertes financières considérables et un temps d’arrêt opérationnel.
Les attaques par force brute tentent de deviner des mots de passe faibles pour pénétrer les systèmes. Une telle vulnérabilité peut gravement compromettre la sécurité des informations sensibles.
En cas de cyberattaque réussie, la continuité de l’activité est menacée. Cela souligne l’importance d’une stratégie de protection proactive. Pour plus d’informations sur la sécurité des archives numériques, consultez cet article sur la sécurité des archives numériques.
Diagnostic et analyse initiale en cybersécurité pour pme
Dans un monde numérique en constante évolution, il est essentiel pour chaque entreprise d’évaluer sa position face aux menaces potentielles. Réaliser un diagnostic de cybersécurité est une étape fondamentale pour identifier les vulnérabilités existantes et le niveau de maturité de l’organisation.
Le programme « Cyber PME » de BpiFrance propose un diagnostic subventionné à 50 %. Cela permet aux entreprises de mieux comprendre leurs faiblesses et de mettre en place des solutions adaptées. En Île-de-France, le « Chèque diagnostic Cyber » offre un financement allant jusqu’à 5 000 € pour formaliser des plans d’actions de sécurité.
Réaliser un diagnostic cyber : méthodes et outils
- Impliquer les équipes internes dans l’inventaire des informations clés pour éviter toute perte de données lors d’une intrusion.
- Utiliser des dispositifs comme les guides de l’ANSSI pour mettre à jour les connaissances et corriger les failles au jour le jour.
- Évaluer régulièrement les attaques potentielles pour ajuster les dispositifs de protection.
Évaluer le niveau de maturité et les vulnérabilités existantes
L’analyse des risques permet de prioriser les solutions à mettre en place pour protéger les données critiques et les accès aux systèmes. En intégrant une évaluation régulière, les entreprises peuvent garantir la résilience de leur activité face aux menaces numériques.
Mise en place des mesures et solutions de sécurisation
Dans un environnement numérique de plus en plus complexe, les entreprises doivent agir rapidement pour protéger leurs données. La mise en œuvre de mesures de sécurisation est essentielle pour garantir la sécurité des informations sensibles.
Les mesures techniques et organisationnelles doivent être adaptées aux besoins spécifiques de chaque entreprise. L’authentification multifactorielle (MFA) est une solution efficace pour limiter les accès non autorisés. De plus, les entreprises peuvent bénéficier de l’accompagnement technique proposé par CELESTE, qui offre des solutions de cybersécurité sans coûts supplémentaires.
Un plan de gestion des incidents est également crucial. Ce plan permet de réagir rapidement en cas de cyberattaque, limitant ainsi la perte de données. La gestion des mots de passe et la mise à jour régulière des logiciels sont des pratiques fondamentales pour contrer les attaques.
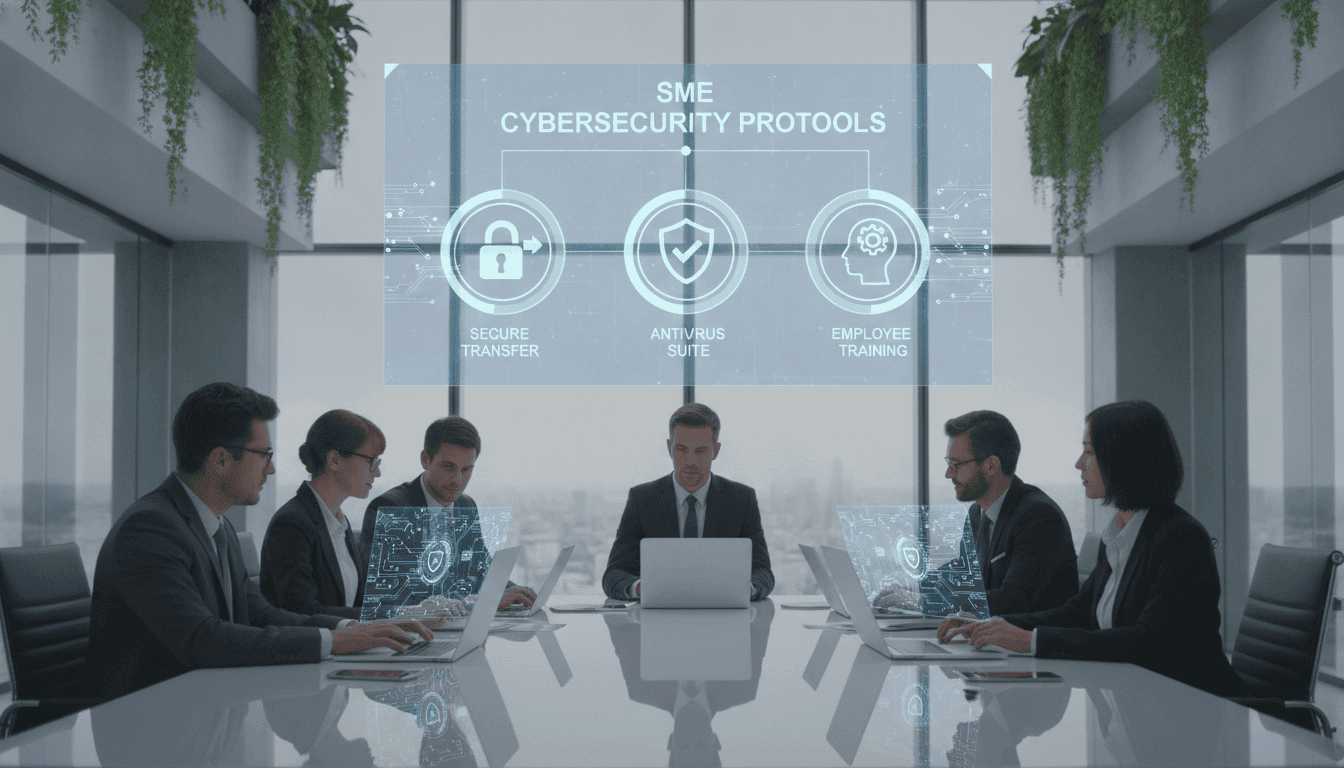
Il est également recommandé de déployer progressivement des dispositifs tels que des pare-feu et des antivirus. Cela permet de protéger l’activité de manière durable. Les équipes doivent être formées pour reconnaître les tentatives de phishing, réduisant ainsi les risques liés aux erreurs humaines.
Enfin, la sécurisation des données critiques passe par des sauvegardes automatisées, garantissant une reprise rapide de l’activité en cas de sinistre. Pour plus de conseils sur la cybersécurité, consultez cet article sur les clés pour protéger votre entreprise.
Formation, sensibilisation et culture de la cybersécurité
Dans le contexte actuel, la formation des équipes en matière de sécurité est primordiale. En effet, l’erreur humaine demeure l’un des principaux vecteurs d’incidents. Une bonne formation permet de renforcer la vigilance et de réduire les risques.
Il est essentiel de mettre en place des programmes de sensibilisation. Cela aide les employés à développer des réflexes face aux menaces telles que le phishing. Ces formations doivent être régulières pour rester efficaces.
Programmes de formation et sensibilisation des équipes
- La formation des équipes est le premier rempart contre les menaces.
- Les programmes de sensibilisation aident à développer des réflexes face aux attaques.
- Utiliser des mots de passe robustes doit devenir une culture au sein de l’entreprise.
- Un accompagnement régulier, comme celui proposé par CELESTE, aide à maintenir un haut niveau de sécurité.
- Une politique de cybersécurité claire aide à comprendre les enjeux de protection des données clients.
Pratiques au quotidien et développement de bons réflexes
Les bonnes pratiques doivent être intégrées au quotidien. Par exemple, la gestion sécurisée des accès est cruciale. De plus, les employés doivent être informés des risques potentiels pour renforcer la confiance clients.
Pour en savoir plus sur les dispositifs de formation, les dirigeants peuvent consulter les ressources de France Num. Une entreprise qui démontre une maîtrise des risques renforce sa crédibilité face aux attaques en ligne.
Plan d’action et suivi de la stratégie de cybersécurité
Établir un plan de sécurisation solide est crucial pour toute entreprise. Cela permet de structurer la réponse face aux incidents de sécurité. Un plan bien défini aide à anticiper les menaces et à protéger les données sensibles.
Les entreprises doivent également mettre en place un suivi régulier des mesures de protection. Cela leur permet d’ajuster leur stratégie en fonction des nouvelles menaces identifiées par les équipes IT. Un retour d’expérience après chaque incident est essentiel pour améliorer les pratiques.
Les aides comme le « Chèque investissement Cyber » peuvent soutenir l’achat d’équipements nécessaires à la mise en place de solutions de sécurité. Ce type de financement peut atteindre jusqu’à 10 000 € pour les PME.
Il est également important d’intégrer la gestion des accès et la surveillance des systèmes dans le plan. Cela garantit une protection continue des données. L’accompagnement par des experts permet de valider la pertinence des solutions choisies.
La cybersécurité est un processus dynamique. Elle nécessite une attention constante pour protéger les informations stratégiques de l’entreprise.
| Mesures de sécurité | Objectif | Fréquence de suivi |
|---|---|---|
| Audit de sécurité | Identifier les vulnérabilités | Trimestriel |
| Formation des équipes | Renforcer la sensibilisation | Semestriel |
| Mise à jour des systèmes | Protéger contre les nouvelles menaces | Mensuel |
Conclusion
La protection des données est désormais un enjeu incontournable pour toute entreprise. Les menaces évoluent rapidement, et les petites et moyennes entreprises ne doivent pas attendre pour agir. Investir dans la cybersécurité est essentiel pour garantir la continuité de l’activité.
En adoptant des bonnes pratiques et en formant régulièrement les équipes, ces entreprises peuvent se prémunir contre de nombreuses cyberattaques. La mise en place d’un plan de sécurisation structuré permet de transformer les risques numériques en opportunités pour renforcer la confiance clients.
Il est crucial de ne pas négliger la sécurisation des systèmes d’information. Des dispositifs comme l’activation de l’authentification forte sont recommandés pour protéger les données. Pour en savoir plus sur la mise en place de ces mesures, consultez cet article sur les bonnes pratiques en cybersécurité.
Les dirigeants disposent aujourd’hui de nombreux outils et solutions pour accompagner cette démarche de protection. La cybersécurité n’est pas une option, mais un pilier fondamental pour assurer la pérennité de l’activité dans un monde connecté.
FAQ
Qu’est-ce que la cybersécurité et pourquoi est-elle importante pour les PME ?
La cybersécurité désigne l’ensemble des mesures visant à protéger les systèmes d’information contre les cybermenaces. Pour les PME, elle est cruciale car elles sont souvent des cibles privilégiées en raison de leurs ressources limitées et de leur vulnérabilité face aux cyberattaques.
Quels sont les types de cyberattaques les plus courants ?
Les cyberattaques les plus fréquentes incluent le phishing, les ransomwares, et les attaques par force brute. Chacune de ces menaces utilise des méthodes différentes pour compromettre la sécurité des données d’une entreprise.
Comment évaluer le niveau de cybersécurité de mon entreprise ?
Pour évaluer le niveau de cybersécurité, il est recommandé de réaliser un diagnostic cyber qui identifie les vulnérabilités existantes et évalue la maturité des pratiques de sécurité en place.
Quelles mesures de protection peuvent être mises en place ?
Les mesures de protection incluent l’utilisation de logiciels antivirus, la mise en place de pare-feu, la formation des employés sur les bonnes pratiques, et la gestion rigoureuse des mots de passe.
Comment sensibiliser mes équipes aux enjeux de la cybersécurité ?
Il est essentiel d’organiser des programmes de formation réguliers et des sessions de sensibilisation pour aider les équipes à comprendre les menaces et à adopter des comportements sécurisés au quotidien.
Que faire en cas de cyberattaque ?
En cas de cyberattaque, il est crucial d’avoir un plan d’action en place. Cela inclut l’isolement des systèmes affectés, la notification des autorités compétentes, et la mise en œuvre de mesures correctives pour éviter de futures attaques.
Quels sont les coûts associés à la mise en place de solutions de cybersécurité ?
Les coûts peuvent varier en fonction des solutions choisies, allant des logiciels de sécurité aux services de consultation. Il est possible d’opter pour des solutions économiques et de les déployer progressivement selon les besoins de l’entreprise.
Comment maintenir une culture de cybersécurité au sein de l’entreprise ?
Pour maintenir une culture de cybersécurité, il est important d’intégrer la sécurité dans la stratégie globale de l’entreprise, d’encourager les retours d’expérience et de mettre à jour régulièrement les formations en fonction des nouvelles menaces.